En pocas palabras
- La investigación es del 22 de octubre; no mide incidencia en México.
- Confirma solicitudes inesperadas mediante un canal conocido.
La noticia llega disfrazada de trámite
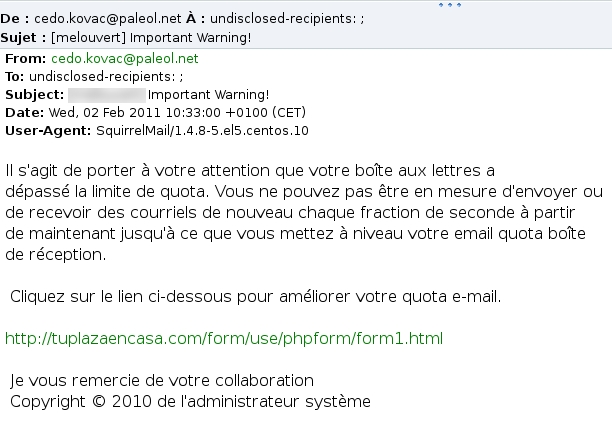
Netcraft publicó el 22 de octubre ejemplos de correos fraudulentos sobre ajustes salariales, documentos financieros y revisiones de acceso. Algunos imitaban servicios conocidos para llevar a la persona a una página que pedía sus credenciales.
La investigación describe casos observados por la empresa, no una medición de cuántas personas los reciben en México. Tampoco demuestra que los servicios suplantados hayan sufrido una intrusión.
Comprueba por otra vía
La FTC, autoridad estadounidense de protección al consumidor, recomienda confirmar los mensajes sospechosos mediante un teléfono o sitio que ya sabes que es auténtico. Evita usar los datos de contacto incluidos en el propio correo. También aconseja no abrir enlaces o adjuntos inesperados y proteger las cuentas con autenticación de dos factores.
En una oficina, eso puede traducirse en preguntar a Recursos Humanos desde la conversación habitual: ¿enviaron este documento? Si trabajas por tu cuenta, abre el portal del cliente desde tu marcador guardado, en lugar de seguir el botón del mensaje.
Un hábito que cabe en la jornada
Nuestra propuesta es acordar con el equipo dónde se consultan avisos de nómina, facturas y permisos. No hace falta que cada persona improvise una investigación cuando llega una solicitud con prisa. Tener una ruta conocida reduce la fricción para comprobarla.
Antes de continuar, detente en la acción que te piden: iniciar sesión, compartir un archivo o autorizar algo. Pregunta si esperabas esa tarea y si puedes resolverla desde tu acceso habitual. Una pausa breve suele ser más manejable que reconstruir después qué información entregaste y a quién.
Fuentes y contexto
Referencias consultadas para esta explicación. Los enlaces permiten revisar la información original.
Consulta las fuentes enlazadas para ampliar esta información. Correcciones y contacto →